Como a inteligência artificial está mudando a defesa das empresas contra ataques digitais
Entenda como a IA ajuda empresas a detectar ameaças, monitorar redes e priorizar alertas de segurança, além dos riscos e limites da automação.
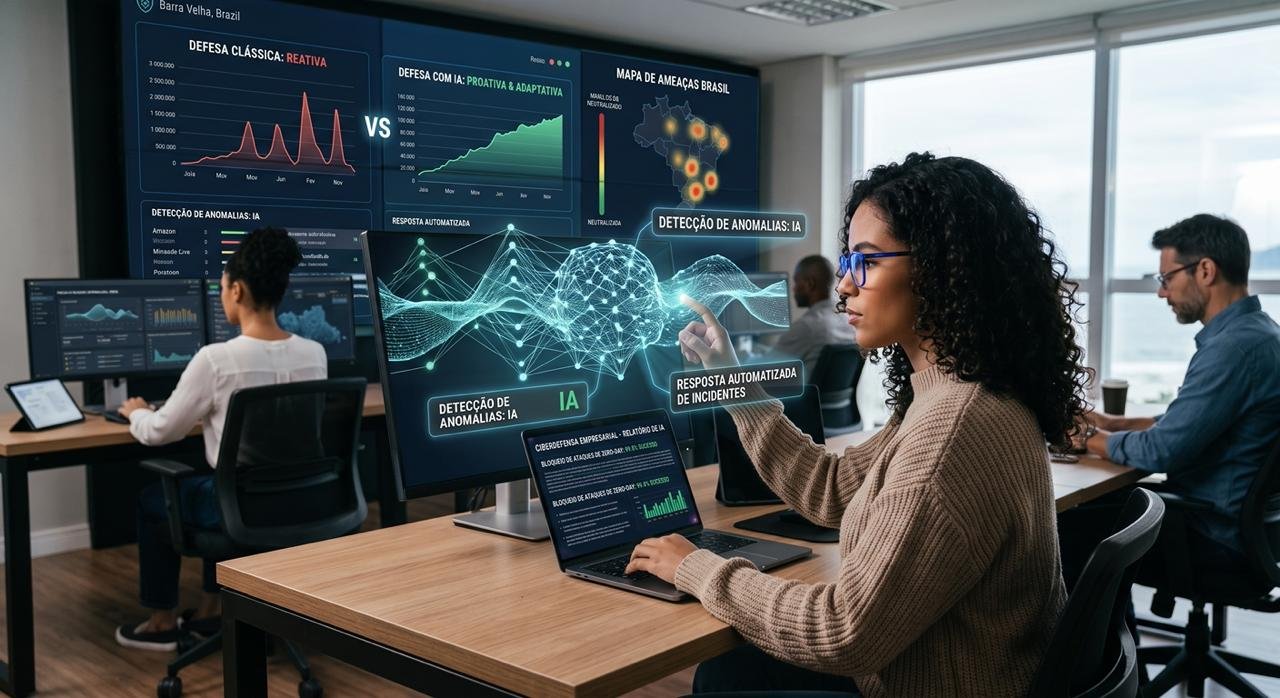
A inteligência artificial está transformando a segurança digital em duas direções. Enquanto criminosos utilizam novas ferramentas para acelerar determinadas etapas de ataques, empresas de tecnologia desenvolvem sistemas capazes de analisar atividades suspeitas e auxiliar equipes de defesa.
Essa mudança ganhou destaque em 1º de outubro de 2026, durante um encontro de cibersegurança da Thales, empresa francesa de tecnologia e defesa.
Em reportagem publicada pela Reuters, o CEO da companhia, Patrice Caine, defendeu investimentos em ferramentas de proteção baseadas em inteligência artificial. Segundo ele, a tecnologia está permitindo que atacantes realizem operações com maior velocidade, o que exige uma capacidade de resposta compatível por parte das organizações.
A proposta não consiste em substituir todas as medidas tradicionais de segurança por um chatbot.
Na prática, a IA pode ser utilizada para identificar comportamentos incomuns, relacionar eventos registrados em diferentes sistemas, priorizar alertas e auxiliar profissionais na investigação de incidentes.
Essas aplicações podem reduzir parte do trabalho repetitivo de monitoramento. Entretanto, também introduzem riscos, incluindo erros de classificação, decisões automatizadas inadequadas e exposição de informações sensíveis.
A inteligência artificial pode fortalecer a defesa de uma empresa, mas não garante proteção absoluta contra invasões, fraudes ou vazamentos.
Em resumo
- A IA pode analisar grandes volumes de registros para identificar atividades potencialmente suspeitas.
- Sistemas inteligentes ajudam equipes a relacionar sinais provenientes de computadores, contas e redes.
- A automação pode reduzir o tempo dedicado à triagem de alertas.
- Modelos também podem classificar eventos incorretamente ou deixar ameaças passarem despercebidas.
- A resposta automática exige limites para evitar interrupções indevidas.
- O uso defensivo de IA precisa ser acompanhado de controle de acesso e proteção dos dados analisados.
- Pequenas empresas podem começar com medidas básicas de segurança antes de adotar soluções avançadas.
- A eficácia depende da combinação entre tecnologia, processos e supervisão humana.
Por que a inteligência artificial se tornou importante para a cibersegurança?
Uma empresa pode utilizar dezenas de serviços digitais simultaneamente.
Funcionários acessam e-mails, sistemas financeiros, ferramentas de gestão, armazenamento em nuvem e aplicativos de comunicação.
Cada operação pode produzir registros de atividade.
Entre eles estão tentativas de login, alterações de permissões, acessos a arquivos e conexões realizadas por dispositivos.
Em uma organização de grande porte, essas informações podem alcançar volumes difíceis de revisar manualmente.
O desafio não está apenas em identificar acontecimentos isolados.
Também é necessário compreender quando diferentes eventos representam partes de uma mesma tentativa de ataque.
Um acesso fora do horário habitual, por exemplo, não comprova uma invasão.
Entretanto, esse acesso pode merecer investigação quando aparece associado a uma tentativa repetida de autenticação e a uma transferência incomum de dados.
A inteligência artificial pode ajudar a reconhecer essas relações.
Na reportagem da Reuters, a Thales apresenta o uso defensivo da IA como uma maneira de acompanhar a velocidade com que determinadas ameaças estão evoluindo. Essa é a posição defendida pela empresa, não uma comprovação de que qualquer sistema de IA consegue superar todos os ataques.
1. Detecção de comportamentos suspeitos
Uma das aplicações da IA na cibersegurança é a identificação de comportamentos que fogem aos padrões habituais.
Sistemas de monitoramento podem analisar informações como horários de acesso, dispositivos utilizados, localização aproximada das conexões e operações realizadas.
A partir desses dados, ferramentas especializadas podem sinalizar eventos que merecem atenção.
Exemplo: Acesso incomum a uma conta empresarial
Imagine que um funcionário normalmente utiliza o sistema financeiro de uma empresa durante o expediente.
Em determinado dia, a conta apresenta uma tentativa de acesso a partir de um dispositivo desconhecido.
Logo depois, são registradas solicitações de transferência de arquivos em quantidade superior à habitual.
Esses eventos não demonstram automaticamente que houve um ataque.
Podem existir explicações legítimas, como uma viagem ou uma mudança na rotina de trabalho.
Entretanto, a combinação pode justificar uma análise adicional.
Uma ferramenta de detecção pode reunir os registros e encaminhar um alerta à equipe responsável.
A vantagem potencial está na capacidade de analisar sinais que, isoladamente, poderiam passar despercebidos.
IA é diferente de uma regra tradicional de segurança?
Uma regra convencional pode ser programada para identificar uma situação específica.
Por exemplo:
Enviar um alerta quando ocorrerem muitas tentativas de login malsucedidas.
Um sistema que utiliza aprendizado de máquina pode procurar padrões mais amplos, dependendo de sua configuração e dos dados disponíveis.
Ele pode identificar uma sequência de atividades diferente daquelas normalmente observadas em determinado ambiente.
Entretanto, isso não significa que a IA seja sempre superior às regras convencionais.
Em muitas situações, controles simples e bem configurados são mais previsíveis e suficientes.
A utilização conjunta de diferentes abordagens costuma fazer mais sentido do que depender exclusivamente de uma técnica.
2. Monitoramento contínuo de redes e dispositivos
Outra aplicação está relacionada ao acompanhamento de computadores, servidores e serviços conectados.
Empresas podem utilizar ferramentas que coletam registros de diferentes partes da infraestrutura.
Essas informações ajudam a identificar atividades como:
- Tentativas incomuns de autenticação.
- Execução inesperada de programas.
- Alterações relevantes em configurações de segurança.
- Conexões com destinos suspeitos.
- Acessos incompatíveis com as permissões habituais.
- Movimentações anormais de arquivos.
Uma plataforma de segurança pode utilizar IA para correlacionar esses acontecimentos e apresentar um panorama mais organizado.
Como isso funciona em uma empresa?
Considere um negócio que utiliza computadores Windows, serviços em nuvem e contas corporativas de e-mail.
Uma ferramenta pode identificar uma tentativa de login suspeita.
Outra registra a execução de um programa incomum no computador associado à conta.
Uma terceira observa atividade inesperada no armazenamento de arquivos.
Se os registros forem analisados separadamente, a equipe talvez precise consultar diferentes painéis.
Um sistema de correlação pode reunir os eventos em uma investigação.
O benefício não está apenas em gerar mais alertas, mas em apresentar informações que ajudem a compreender o que está acontecendo.
O Google Cloud destacou essa abordagem em setembro de 2026 ao anunciar a ampliação de agentes especializados em segurança dentro de seu ecossistema empresarial. A empresa descreveu integrações capazes de relacionar informações de identidade, rede, dispositivos, dados e aplicações.
Essas capacidades representam funcionalidades anunciadas por fornecedores específicos. A disponibilidade depende dos produtos e integrações contratados.
3. Triagem de alertas: Como a IA pode reduzir trabalho repetitivo
Um problema comum na operação de segurança é o excesso de notificações.
Nem todo alerta representa uma ameaça real.
Alguns eventos podem ser provocados por ações legítimas, configurações incomuns ou falhas temporárias.
Quando muitas notificações chegam ao mesmo tempo, a equipe precisa decidir quais investigar primeiro.
A triagem procura organizar essa análise.
O que é um SOC?
O Security Operations Center (SOC), ou Centro de Operações de Segurança, é uma estrutura responsável por acompanhar ameaças, analisar incidentes e coordenar determinadas respostas.
Dependendo da organização, essa atividade pode ser realizada por uma equipe interna ou por um prestador de serviços.
A IA pode apoiar o SOC na classificação de eventos.
Por exemplo, uma ferramenta pode reunir os alertas associados a uma mesma conta e apresentar um resumo das atividades identificadas.
Isso pode permitir que os profissionais dediquem mais tempo aos casos que exigem investigação.
Como funciona a priorização?
Uma plataforma pode considerar fatores como:
| Fator | Por que é relevante |
| Tipo de atividade | Algumas operações apresentam riscos maiores que outras |
| Conta envolvida | Acesso administrativo pode ter impacto elevado |
| Sistema afetado | Um servidor crítico exige atenção específica |
| Histórico de eventos | A sequência pode indicar comportamento suspeito |
| Informações sobre ameaças | Podem ajudar a contextualizar indicadores conhecidos |
| Exposição do recurso | Serviços acessíveis externamente podem exigir análise adicional |
A inteligência artificial pode organizar esses elementos e sugerir prioridades.
Entretanto, a classificação precisa ser verificável.
Um alerta considerado pouco importante não deve ser descartado automaticamente apenas porque um modelo atribuiu baixa prioridade.
4. Investigação de incidentes com auxílio de IA
Quando uma empresa identifica uma atividade suspeita, precisa compreender sua origem, extensão e consequências.
Esse trabalho pode envolver a análise de registros, horários, contas e equipamentos.
Ferramentas com inteligência artificial podem auxiliar na organização dessas informações.
Entre as aplicações possíveis estão a criação de linhas do tempo, a identificação de eventos relacionados e a preparação de resumos para os profissionais responsáveis.
Exemplo de investigação
Imagine que uma empresa receba um alerta sobre acesso indevido a uma conta.
A investigação pode precisar responder:
- Quando aconteceu o primeiro acesso suspeito?
- Quais dispositivos foram utilizados?
- Houve alteração de senha ou permissões?
- Quais arquivos foram consultados?
- Existem indícios de outras contas comprometidas?
- O evento ainda está em andamento?
Um sistema de IA conectado às fontes apropriadas pode ajudar a localizar registros relevantes e organizar as respostas preliminares.
Isso não significa que a conclusão produzida será necessariamente correta.
O profissional responsável ainda precisa conferir as evidências.
Em segurança, uma explicação convincente gerada por IA não substitui registros técnicos verificáveis.
5. Automação de respostas a ameaças
Além de identificar atividades suspeitas, determinadas ferramentas podem executar ações de contenção.
Dependendo da configuração, essas ações podem incluir o bloqueio temporário de uma sessão, a exigência de nova autenticação ou o isolamento de um dispositivo.
A automação pode reduzir o intervalo entre a identificação e a resposta.
Entretanto, medidas de contenção também podem afetar operações legítimas.
Por que nem tudo deve ser automatizado?
Imagine que um sistema classifique incorretamente o acesso de um funcionário como malicioso.
Se a resposta automática bloquear sua conta, a empresa poderá interromper uma atividade importante.
Em outro cenário, uma ferramenta pode identificar um servidor como comprometido e sugerir seu isolamento.
Caso o equipamento seja responsável por um serviço essencial, a interrupção pode produzir consequências relevantes.
Por isso, é importante separar ações conforme seu impacto.
| Ação | Possível abordagem de controle |
| Gerar um alerta | Pode ocorrer automaticamente |
| Agrupar registros relacionados | Pode ocorrer automaticamente |
| Sugerir uma investigação | Pode ocorrer automaticamente |
| Solicitar autenticação adicional | Depende das regras de acesso |
| Bloquear uma conta crítica | Pode exigir critérios rigorosos ou aprovação |
| Desligar um serviço importante | Exige avaliação de impacto e procedimentos definidos |
A tabela apresenta possibilidades de desenho operacional, não uma exigência universal para todos os sistemas.
A autonomia precisa ser proporcional ao risco da decisão.
O que a Thales anunciou sobre IA e defesa digital?
Durante o evento de 1º de outubro, a Thales apresentou ferramentas de proteção relacionadas a ameaças potencializadas por inteligência artificial.
A empresa também destacou uma parceria com o Google Cloud destinada a ajudar organizações a utilizar aplicações de IA com maior segurança.
Segundo a Reuters, Patrice Caine afirmou que os defensores precisam explorar a mesma capacidade de escala e velocidade que os atacantes procuram utilizar.
O Google Cloud também anunciou, em 29 de setembro, uma ampliação de sua oferta de agentes especializados em segurança.
Entre os parceiros mencionados está a Thales, com sua solução AI Security Fabric.
Segundo o Google Cloud, a integração pode oferecer visibilidade, proteção durante a execução e governança centralizada de interações realizadas por agentes de IA.
Essa proposta aborda uma questão adicional: não basta utilizar IA para defender os sistemas tradicionais.
As empresas também precisam proteger as próprias aplicações e agentes de inteligência artificial que passam a utilizar.
A IA também está mudando a forma como os criminosos atacam?
Sim, embora seja importante diferenciar capacidades demonstradas de alegações gerais sobre ameaças.
Ferramentas de IA podem auxiliar na produção de mensagens fraudulentas, na análise de informações disponíveis publicamente e na automação de determinadas etapas de ataques.
O uso dessas capacidades não elimina a necessidade de acesso, infraestrutura ou exploração de falhas para que uma invasão aconteça.
Na reportagem da Reuters, o CEO da Thales argumenta que a inteligência artificial está aumentando a velocidade e a sofisticação de determinadas operações maliciosas.
Essa avaliação foi apresentada pelo executivo durante o evento de cibersegurança.
Phishing mais convincente
Um exemplo relevante para empresas é o phishing.
Mensagens fraudulentas procuram induzir funcionários a fornecer credenciais, acessar links perigosos ou realizar ações não autorizadas.
A IA pode facilitar a produção de textos com linguagem mais natural e adaptada a diferentes contextos.
Por isso, erros gramaticais já não devem ser utilizados como único indicador para identificar mensagens suspeitas.
A conferência da identidade do remetente, dos canais de comunicação e da legitimidade da solicitação continua importante.
Ataques mais rápidos exigem processos de resposta
O aumento da automação pode reduzir o tempo disponível para identificar e conter determinadas atividades maliciosas.
Entretanto, uma ferramenta rápida de detecção não resolve o problema se a empresa não possui responsáveis definidos para responder aos incidentes.
A defesa depende da integração entre monitoramento, tomada de decisão e procedimentos de contenção.
A inteligência artificial realmente reduz os custos de incidentes?
Existem levantamentos que associam o uso intensivo de IA e automação em segurança a menores custos de violações de dados.
O relatório Cost of a Data Breach 2025, da IBM, apresentou uma economia média global de aproximadamente US$ 1,9 milhão entre organizações com uso extensivo de IA e automação em segurança, em comparação com aquelas que não utilizavam essas soluções.
O estudo também identificou um custo médio global de US$ 4,4 milhões por violação de dados na amostra analisada.
Esses números exigem cuidado.
A diferença observada no levantamento não comprova que a adoção de IA, isoladamente, causou toda a redução.
Organizações que investem em automação podem apresentar diferenças em processos, estrutura, maturidade de segurança e capacidade de resposta.
Os resultados também não devem ser interpretados como uma economia garantida para qualquer empresa.
E os dados do Brasil?
Na edição brasileira do relatório de 2025, a IBM informou que o custo médio de uma violação de dados na amostra analisada atingiu R$ 7,19 milhões.
A empresa também apontou custos médios 26% menores entre organizações brasileiras que ampliaram o uso de IA e automação de segurança, conforme os grupos comparados na pesquisa.
Esses valores representam dados de um estudo publicado em 2025.
Não são medições de todos os incidentes ocorridos no Brasil em 2026, nem estimativas do prejuízo esperado para um pequeno negócio específico.
Quais são as limitações da IA na cibersegurança?
A adoção de inteligência artificial também introduz dificuldades.
Falsos positivos
Um falso positivo acontece quando uma atividade legítima é classificada como suspeita.
Isso pode gerar investigações desnecessárias ou interrupções caso a resposta seja automatizada.
Falsos negativos
Um falso negativo ocorre quando uma ameaça real não é identificada.
Nesse cenário, o sistema pode transmitir uma sensação equivocada de segurança.
Dependência da qualidade dos dados
Ferramentas de IA dependem das informações disponíveis para análise.
Se os registros estão incompletos ou mal configurados, o sistema poderá produzir conclusões insuficientes.
Falta de explicabilidade
Alguns modelos podem gerar classificações difíceis de justificar.
Em uma investigação, é importante conseguir identificar quais eventos sustentam determinada hipótese.
Exposição de dados sensíveis
Registros de segurança podem conter informações sobre funcionários, clientes e operações internas.
Conectar esses dados a uma ferramenta externa exige avaliar permissões, contratos e condições de tratamento das informações.
Risco de decisões automatizadas incorretas
Um agente com permissão para modificar configurações pode produzir consequências caso interprete uma situação de maneira equivocada.
Por isso, ações sensíveis precisam de controles específicos.
A empresa também precisa proteger suas ferramentas de IA
Uma organização que utiliza modelos de inteligência artificial em seus processos pode criar novas superfícies de risco.
Imagine um assistente conectado a documentos internos.
Se ele receber permissões excessivamente amplas, poderá acessar mais informações do que o necessário para executar sua tarefa.
Outra possibilidade é a utilização de aplicações externas sem avaliação da equipe responsável pela segurança.
Esse comportamento é frequentemente chamado de shadow AI: o uso de ferramentas de IA fora dos mecanismos formais de governança da organização.
No relatório de 2025, a IBM identificou lacunas de governança relacionadas ao uso corporativo de inteligência artificial.
Segundo a empresa, 63% das organizações pesquisadas não possuíam políticas específicas de governança de IA.
O percentual corresponde à população e à metodologia daquele levantamento.
Ele não deve ser interpretado como uma medição atual de todas as empresas brasileiras.
O que muda com agentes autônomos?
Um chatbot sem ferramentas pode apenas produzir uma resposta.
Um agente conectado a sistemas pode consultar dados e executar determinadas operações.
Por isso, suas permissões merecem atenção adicional.
Uma empresa pode estabelecer regras diferentes para leitura de informações, preparação de recomendações e execução de alterações.
O princípio é limitar o acesso ao necessário para a tarefa.
Pequenas empresas também precisam utilizar IA na segurança?
Pequenos negócios enfrentam riscos digitais, mas não precisam começar por ferramentas complexas de inteligência artificial.
Antes de investir em uma plataforma avançada, é importante verificar se medidas fundamentais já estão implementadas.
Entre elas estão autenticação multifator, atualização dos sistemas, cópias de segurança e controle de acesso.
Uma ferramenta inteligente não compensa automaticamente a ausência dessas proteções.
A Autoridade Nacional de Proteção de Dados (ANPD) possui um guia de segurança da informação voltado a agentes de tratamento de pequeno porte.
O material apresenta orientações administrativas e técnicas para a proteção de dados pessoais, incluindo medidas proporcionais às características das organizações.
Por onde começar?
Uma pequena empresa pode estruturar sua operação em etapas.
Primeiro, identificar os sistemas importantes. É necessário saber onde estão os dados de clientes, arquivos financeiros e informações essenciais à atividade.
Depois, revisar os acessos. Funcionários e prestadores devem receber permissões compatíveis com suas responsabilidades.
Em seguida, implementar proteções fundamentais. Atualizações, autenticação multifator e backups são exemplos.
Por fim, avaliar monitoramento e automação. Com os processos básicos definidos, a empresa pode analisar quais ferramentas oferecem benefícios concretos.
Essa sequência é uma orientação operacional geral. As exigências específicas dependem do setor e dos riscos envolvidos.
Como avaliar uma ferramenta de IA para segurança empresarial?
Antes da contratação, a empresa deve entender quais funções o produto realmente executa.
Uma solução pode oferecer apenas resumos de alertas.
Outra pode classificar eventos, sugerir investigações ou executar respostas automáticas.
Essas características não são equivalentes.
| Critério | Pergunta para o fornecedor |
| Integrações | Quais sistemas e dispositivos podem ser monitorados? |
| Detecção | Que tipos de atividade a ferramenta procura identificar? |
| Evidências | É possível consultar os registros que justificaram um alerta? |
| Automação | Quais ações podem ocorrer sem aprovação humana? |
| Permissões | Como são limitados os acessos da ferramenta? |
| Privacidade | Quais dados são enviados, armazenados ou utilizados no processamento? |
| Desempenho | Como são avaliados falsos positivos e falsos negativos? |
| Continuidade | O que acontece se o serviço ficar indisponível? |
| Custos | A cobrança depende de usuários, dispositivos, volume de dados ou funcionalidades? |
Essas perguntas ajudam a distinguir uma solução de monitoramento de uma plataforma com capacidade de resposta automatizada.
Também permitem avaliar se o produto corresponde às necessidades e à infraestrutura da organização.
A IA pode substituir profissionais de cibersegurança?
A tecnologia pode automatizar etapas do trabalho, mas isso não significa que elimine a necessidade de decisões humanas.
Profissionais continuam sendo necessários para interpretar incidentes, compreender processos internos, avaliar consequências e definir estratégias de proteção.
Uma ferramenta pode indicar que determinada atividade é suspeita.
Entretanto, alguém precisa compreender a importância daquele sistema para a empresa e decidir qual resposta será adequada.
Em muitos casos, a inteligência artificial funciona como um recurso de apoio à investigação.
Ela pode reunir informações, sugerir hipóteses e reduzir tarefas repetitivas.
A responsabilidade pela estratégia de segurança continua sendo da organização, mesmo quando parte da operação é automatizada.
O futuro da segurança empresarial será mais automatizado?
Os anúncios da Thales e do Google Cloud mostram uma direção relevante do mercado: ferramentas que procuram combinar detecção, análise e resposta em fluxos cada vez mais integrados.
O Google Cloud, por exemplo, apresentou em maio de 2026 sua plataforma AI Threat Defense, destinada a relacionar vulnerabilidades, priorizar riscos e acelerar atividades de correção.
A proposta envolve tecnologias como Gemini, Wiz, CodeMender e a experiência em resposta a incidentes da Mandiant.
Essas funcionalidades são apresentadas pela fabricante como parte de sua oferta comercial.
Sua eficácia em cada organização dependerá da implementação, da qualidade dos dados e dos controles disponíveis.
O desafio para as empresas será encontrar um equilíbrio entre velocidade e confiabilidade.
Automatizar tudo pode provocar decisões indevidas.
Depender exclusivamente de verificações manuais pode tornar a resposta lenta diante de determinados ataques.
A adoção de IA precisa, portanto, considerar o risco de cada atividade e a capacidade da equipe de supervisionar o sistema.
A principal transformação da inteligência artificial na cibersegurança não é criar uma proteção infalível. É oferecer novas maneiras de identificar sinais, organizar informações e responder a incidentes — desde que a automação faça parte de uma estratégia de segurança mais ampla.
Perguntas frequentes
Como a IA é utilizada na cibersegurança?
Ela pode analisar registros de atividade, identificar comportamentos incomuns, relacionar alertas, apoiar investigações e sugerir respostas a incidentes.
A inteligência artificial consegue impedir todos os ataques digitais?
Não. Sistemas podem apresentar falsos positivos e falsos negativos. A proteção depende também de controles de acesso, atualizações, backups, processos e supervisão humana.
O que é detecção de ameaças com IA?
É a utilização de técnicas de inteligência artificial para analisar dados e identificar padrões que podem indicar atividades maliciosas. Um alerta não equivale automaticamente à confirmação de uma invasão.
O que é um SOC?
É um Centro de Operações de Segurança, responsável por monitorar eventos, investigar possíveis ameaças e coordenar determinadas respostas.
A IA pode bloquear uma conta automaticamente?
Algumas ferramentas podem executar ações automatizadas quando possuem as integrações e permissões necessárias. O alcance dessas ações deve ser configurado conforme o risco operacional.
A IA reduz os custos de incidentes de segurança?
Pesquisas como o relatório Cost of a Data Breach 2025, da IBM, identificaram associação entre uso extensivo de IA e automação e custos médios menores de violações. Isso não constitui garantia de economia para todas as empresas.
Uma pequena empresa precisa contratar uma plataforma avançada de IA?
Não necessariamente. A prioridade deve ser estabelecer controles fundamentais de segurança e avaliar os riscos específicos do negócio.
O que a Thales afirmou sobre IA e segurança em outubro de 2026?
O CEO Patrice Caine defendeu ampliar o investimento em defesas baseadas em IA para acompanhar a velocidade de determinadas ameaças potencializadas pela mesma tecnologia.
Fontes consultadas
| Fonte | Informação utilizada |
| Reuters — Fight AI with AI, Thales CEO tells cybersecurity gathering | Reportagem de 01/10/2026 sobre o posicionamento da Thales e a necessidade de ampliar defesas baseadas em IA. |
| Google Cloud — Security agents and AI defenses with Gemini Enterprise | Anúncio de setembro de 2026 sobre integrações para monitoramento, triagem e governança de segurança. |
| Google Cloud — Introducing Google AI Threat Defense | Proposta de automação para identificação de riscos, priorização de vulnerabilidades e apoio à correção. |
| IBM — Cost of a Data Breach Report 2025 | Dados globais sobre custos de violações e uso de IA e automação. |
| IBM Brasil — Custo médio de uma violação de dados no Brasil | Resultados brasileiros divulgados em 2025. |
| ANPD — Guia de segurança da informação para agentes de pequeno porte | Orientações para proteção de dados pessoais em organizações de pequeno porte. |