Hackers podem acessar remotamente uma urna eletrônica?
Hackers conseguem acessar uma urna eletrônica pela internet? Entenda por que a urna funciona offline e quais são os riscos reais de cibersegurança nas eleições.
A imagem é comum em filmes e séries: um hacker abre o notebook, encontra um dispositivo conectado à internet e, depois de alguns comandos, assume o controle da máquina.
Mas seria possível fazer isso com uma urna eletrônica brasileira?
Durante a votação, não existe uma conexão de rede com a urna que permita esse tipo de acesso remoto.
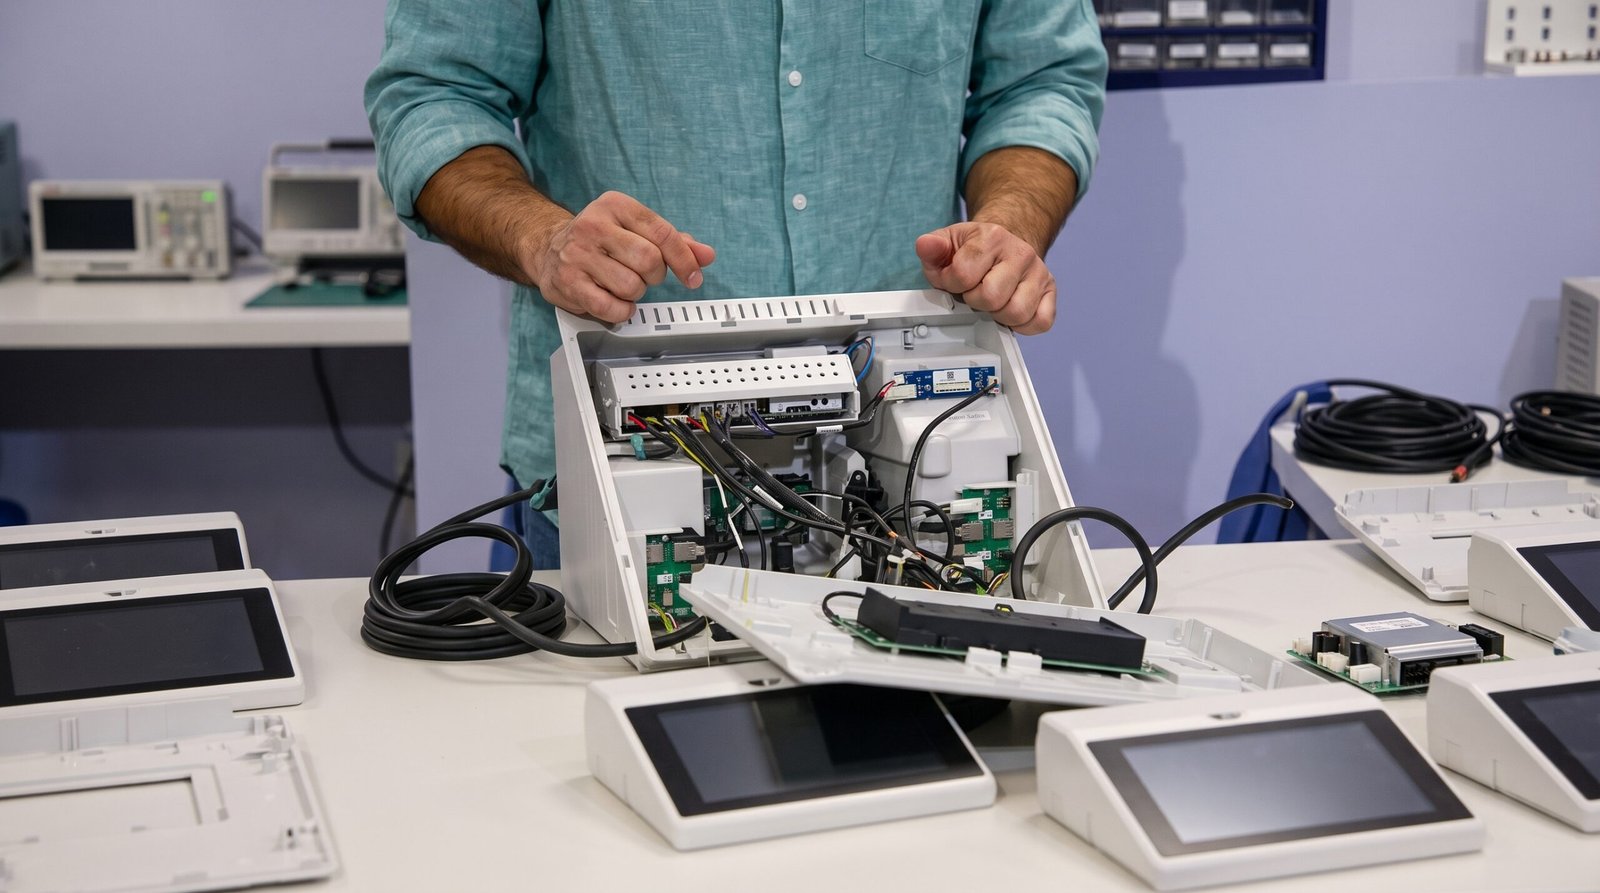
A urna brasileira opera de forma isolada. Segundo o Tribunal Superior Eleitoral (TSE), o equipamento não possui os mecanismos de hardware necessários para conexão à internet ou a redes Wi-Fi e Bluetooth. O sistema operacional também é preparado sem mecanismos de software destinados ao acesso remoto.
Isso elimina justamente o caminho necessário para um ataque remoto convencional:
atacante
↓
internet
↓
urna
Esse caminho não existe durante a votação.
Mas isso não significa que a discussão sobre cibersegurança eleitoral termine aqui.
A eleição brasileira utiliza diversos sistemas além da urna. Existem equipamentos para transmissão, redes da Justiça Eleitoral, servidores, sistemas de totalização, páginas públicas, aplicativos e plataformas de divulgação.
E cada componente possui um modelo de ameaça diferente.
Em resumo
- a urna eletrônica não fica conectada à internet durante a votação;
- o equipamento não possui Wi-Fi, Bluetooth ou conexão celular para acesso remoto;
- o sistema operacional da urna não oferece um serviço convencional de acesso remoto;
- portanto, um hacker na internet não possui uma rota de rede para entrar diretamente na urna;
- a própria urna também não transmite o resultado;
- depois da votação, arquivos de resultado são transportados para outra infraestrutura responsável pela transmissão;
- esses arquivos passam por mecanismos de criptografia, assinatura digital e validação;
- sistemas de divulgação e serviços online da Justiça Eleitoral são diferentes da urna;
- atacar um site do TSE não significa acessar as urnas;
- indisponibilizar um serviço público também não significa alterar votos;
- acesso físico é um cenário de segurança diferente de acesso remoto;
- a urna possui mecanismos para impedir a execução de software não autorizado;
- os sistemas utilizados em 2026 passaram pelo Teste Público de Segurança realizado em 2025 e pelo Teste de Confirmação em maio de 2026;
- segundo o TSE, os achados avaliados no processo não comprometeram o sigilo nem a integridade do voto.
Primeiro: o que significa hackear remotamente?
Um ataque remoto ocorre quando o atacante consegue interagir com um equipamento sem precisar estar fisicamente diante dele.
Normalmente existe algum canal de comunicação.
Pode ser:
internet
Wi-Fi
Bluetooth
rede celular
rede corporativa
serviço remoto exposto
Um computador doméstico conectado à internet, por exemplo, possui uma interface de rede.
Um smartphone possui Wi-Fi, Bluetooth e rede móvel.
Um servidor pode aceitar conexões provenientes de outros computadores.
Para realizar um ataque remoto convencional, portanto, o invasor precisa encontrar algum caminho capaz de transportar informações até o dispositivo.
É justamente aí que a arquitetura da urna brasileira muda o cenário.
A urna eletrônica não fica conectada à internet
Segundo o TSE, a urna funciona isolada de redes externas.
Ela não possui conexão com:
internet
Wi-Fi
Bluetooth
rede celular.
Em março de 2026, ao esclarecer dúvidas sobre a infraestrutura de conectividade utilizada nas eleições, o Tribunal voltou a destacar que a urna e o voto não utilizam rede ou internet e que o equipamento permanece isolado.
Essa separação reduz drasticamente a superfície disponível para ataques remotos.
Não basta saber o endereço da urna
Em computadores convencionais, é comum imaginar um ataque envolvendo um endereço IP.
Um dispositivo conectado a uma rede pode possuir um endereço que permite sua comunicação com outros equipamentos.
Mas uma urna isolada não funciona como um computador doméstico conectado ao roteador.
Não existe simplesmente:
IP da urna → porta aberta → conexão pela internet.
Sem interface de rede disponível para esse tipo de comunicação, um atacante localizado em outra cidade, estado ou país não possui o canal convencional necessário para enviar comandos remotamente ao equipamento.
E se o hacker estiver em outro país?
A distância não muda esse princípio.
Se o dispositivo não possui uma rota de comunicação disponível, estar a:
10 metros
100 quilômetros
ou
10 mil quilômetros
não cria automaticamente uma conexão.
Por isso, histórias sobre alguém acessar remotamente uma urna brasileira pela internet precisam primeiro responder a uma pergunta básica:
qual seria o canal de comunicação utilizado para chegar até a urna?
No equipamento de votação, esse canal de internet não existe.
A urna possui Wi-Fi escondido?
Segundo a documentação e as informações técnicas publicadas pela Justiça Eleitoral, não.
O TSE afirma que o equipamento não possui o hardware necessário para se conectar a redes sem fio e também não dispõe de mecanismos de software para acesso remoto.
Isso é diferente de simplesmente pegar um notebook comum e desligar o Wi-Fi.
Em um notebook, o adaptador continua fisicamente presente.
Na arquitetura da urna, a ausência desses recursos faz parte do projeto do equipamento.
E Bluetooth?
O mesmo princípio se aplica.
A urna eletrônica não utiliza Bluetooth para receber comandos ou transmitir votos.
Em setembro de 2026, ao abordar inclusive alegações envolvendo inteligência artificial e invasões, o TSE reiterou que as urnas não possuem conexão com internet, Bluetooth ou rede de telefonia celular.
Portanto, também não existe a possibilidade convencional de alguém se aproximar da seção e simplesmente “parear” um celular com a urna.
A urna possui sistema operacional?
Sim.
A urna é um equipamento computacional e utiliza software.
Mas isso não significa que funcione como um computador pessoal.
O sistema operacional é preparado especificamente para o ambiente eleitoral e não inclui os mesmos recursos de conectividade normalmente encontrados em computadores convencionais.
Além disso, existem mecanismos destinados a permitir a execução apenas dos sistemas autorizados pela Justiça Eleitoral.
Então a urna é impossível de atacar?
Essa seria uma conclusão excessiva.
Em segurança da informação, é melhor evitar afirmações absolutas como:
“qualquer ataque é impossível.”
O ponto tecnicamente relevante é outro:
o modelo de ameaça muda.
Um ataque remoto pela internet contra a própria urna é inviabilizado pelo isolamento de rede do equipamento.
Mas pesquisadores de segurança também analisam outros vetores.
Por exemplo:
- acesso físico;
- cadeia de preparação;
- mídias utilizadas no processo;
- software;
- procedimentos operacionais;
- cadeia de suprimentos;
- sistemas relacionados à eleição;
- infraestrutura responsável pela transmissão;
- servidores e sistemas de divulgação.
É justamente por isso que existem testes e auditorias.
Ataque remoto e ataque físico são coisas diferentes
Imagine dois cenários.
Cenário A
Um hacker está em casa e tenta acessar uma urna durante a votação usando a internet.
Para isso, precisaria existir uma conexão entre a rede e a urna.
Esse caminho não existe.
Cenário B
Uma pessoa possui acesso físico controlado a um equipamento e tenta explorar alguma vulnerabilidade.
Esse é outro modelo de ataque.
Ele envolve mecanismos de proteção diferentes.
É também um dos motivos pelos quais testes de segurança não se limitam a verificar se a urna possui internet.
O que impede a instalação de qualquer programa?
A urna utiliza mecanismos destinados a validar os programas executados no equipamento.
O TSE descreve uma arquitetura de segurança em camadas na qual softwares e dados passam por verificações de autenticidade e integridade.
Entre os recursos utilizados estão:
assinaturas digitais
resumos digitais
verificações de integridade
mecanismos de inicialização segura.
Segundo o Tribunal, tentativas de executar software não autorizado impedem o funcionamento normal do equipamento.
O que é assinatura digital?
Uma assinatura digital permite verificar matematicamente a autenticidade e a integridade de determinado arquivo.
Em termos simplificados:
arquivo original
↓
assinatura válida
↓
sistema reconhece o arquivo como autorizado
Se o arquivo for modificado:
arquivo alterado
↓
verificação não corresponde
↓
alteração pode ser detectada
A lógica é diferente de uma assinatura escrita em papel.
Trata-se de um mecanismo criptográfico.
E o hash?
Outro recurso comum em segurança é o hash.
Um algoritmo recebe determinado conteúdo e produz um resumo digital.
Uma pequena alteração no conteúdo tende a produzir outro resultado.
Exemplo conceitual:
software oficial
↓
hash ABC123
Agora imagine uma alteração:
software modificado
↓
hash X9F821
Os valores acima são apenas ilustrativos.
A comparação de resumos digitais é uma das ferramentas que podem ser utilizadas para verificar se determinado software corresponde ao esperado.
Mas os votos precisam sair da urna de alguma forma
Sim.
E é nesse ponto que surge uma confusão muito comum.
Depois da votação, os resultados precisam chegar à infraestrutura responsável pela totalização.
Isso significa que em algum momento existe transmissão de dados.
Mas:
a urna não fica online para realizar essa transmissão.
O próprio TSE destaca que não é a urna eletrônica que transmite os resultados.
Como o resultado sai da urna?
Depois do encerramento da votação, a urna realiza a apuração de sua seção e produz arquivos correspondentes ao resultado.
Também é impresso o Boletim de Urna (BU).
Uma mídia de resultado é utilizada para transportar os arquivos necessários até a infraestrutura responsável pela transmissão.
De maneira simplificada:
URNA OFFLINE
↓
APURAÇÃO LOCAL
↓
BOLETIM DE URNA
↓
MÍDIA DE RESULTADO
↓
EQUIPAMENTO DE TRANSMISSÃO
↓
REDE DA JUSTIÇA ELEITORAL
↓
RECEBIMENTO
↓
VALIDAÇÃO
↓
TOTALIZAÇÃO
A conexão aparece depois da urna, em outro componente da arquitetura.
Então um hacker pode atacar a transmissão?
Esse cenário precisa ser analisado separadamente.
A infraestrutura de transmissão é conectada e, portanto, possui ameaças diferentes das enfrentadas pela urna isolada.
Mas os arquivos não são tratados como dados comuns sem proteção.
Segundo o TSE, a transmissão utiliza rede privativa e os arquivos recebidos passam por verificações antes de serem aceitos na totalização.
Os Boletins de Urna são protegidos por mecanismos criptográficos e assinaturas digitais.
Interceptar não significa conseguir alterar
Imagine conceitualmente um arquivo:
BU original
↓
proteção criptográfica + assinatura digital
↓
transmissão
↓
verificação no destino
Se alguém conseguisse interferir no transporte e modificasse arbitrariamente o conteúdo, as verificações de integridade e autenticidade teriam de continuar válidas para que o arquivo adulterado fosse aceito como legítimo.
É justamente para dificultar esse tipo de manipulação que mecanismos criptográficos são utilizados.
O TSE informa que, no recebimento, são realizadas verificações da assinatura digital e da estrutura dos arquivos antes da incorporação à totalização.
E quando a transmissão usa Wi-Fi?
Essa dúvida ganhou atenção especial em 2026.
Em março, o TSE publicou um esclarecimento sobre requisitos técnicos de conectividade.
O Tribunal explicou que provedores de conectividade podem atuar como meio de transporte dos dados, enquanto o conteúdo permanece protegido pelas camadas de segurança controladas pela Justiça Eleitoral.
Segundo o TSE, eventual uso de Wi-Fi nessa etapa refere-se à conectividade do ambiente de transmissão — não significa conectar a urna à internet.
A diferença é fundamental.
Incorreto
urna → Wi-Fi → internet
Fluxo correto, de maneira simplificada
urna offline
↓
resultado encerrado
↓
mídia
↓
equipamento/sistema de transmissão
↓
infraestrutura de comunicação
↓
Justiça Eleitoral
A conexão pertence à etapa de transmissão, não à urna utilizada pelo eleitor.
E regiões sem internet convencional?
Em regiões remotas, a infraestrutura pode utilizar outros meios de comunicação.
O TSE informa que resultados provenientes de localidades como aldeias indígenas e comunidades ribeirinhas podem ser transmitidos inclusive por satélite.
Novamente:
isso não significa que a urna esteja conectada ao satélite.
O meio de comunicação pertence à etapa posterior de transporte do resultado.
E se hackers atacarem o site do TSE?
Isso também é diferente de atacar uma urna.
Um portal público está conectado à internet.
Logo, possui uma superfície de ataque completamente diferente.
Um atacante poderia tentar, por exemplo:
- sobrecarregar servidores;
- explorar vulnerabilidades de uma aplicação;
- provocar indisponibilidade;
- tentar comprometer credenciais;
- realizar ataques de negação de serviço.
Mas mesmo que um site público ficasse temporariamente indisponível, isso não significaria automaticamente que votos dentro das urnas foram alterados.
É preciso separar as camadas.
Pense na eleição como sistemas diferentes
Uma maneira simples de visualizar:
Camada 1 — votação
urna eletrônica
Offline.
Registra e apura os votos da seção.
Camada 2 — transmissão
Transporta os arquivos de resultado depois do encerramento.
Possui mecanismos próprios de autenticação, criptografia e controle.
Camada 3 — totalização
Recebe e processa os resultados válidos das seções.
Camada 4 — divulgação
Apresenta os resultados ao público por sites e aplicativos.
Atacar uma camada não significa automaticamente controlar todas as outras.
Derrubar o Portal Resultados mudaria os votos?
Não por si só.
Imagine que um site fique indisponível por dez minutos.
Isso significa:
o público não consegue visualizar aquela página durante dez minutos.
Não significa automaticamente:
os votos dentro das urnas foram alterados.
Essa distinção é fundamental em cibersegurança.
Disponibilidade
e
integridade
são propriedades diferentes.
Um ataque pode tentar afetar uma sem necessariamente comprometer a outra.
Disponibilidade, integridade e confidencialidade
Segurança da informação costuma ser explicada por três conceitos importantes.
Confidencialidade
Somente pessoas ou sistemas autorizados devem acessar determinada informação.
Integridade
Os dados não devem ser alterados indevidamente.
Disponibilidade
O sistema deve permanecer acessível quando necessário.
Em uma eleição, esses conceitos aparecem em diferentes componentes.
Um ataque de negação de serviço pode afetar a disponibilidade de uma página pública sem necessariamente modificar a integridade dos resultados eleitorais.
Já tentaram hackear a urna?
Os sistemas eleitorais brasileiros são submetidos periodicamente ao Teste Público de Segurança dos Sistemas Eleitorais, conhecido também como Teste da Urna.
Na edição voltada às Eleições 2026, pesquisadores externos executaram planos de ataque em dezembro de 2025.
Foram 35 planos de teste destinados a analisar diferentes partes dos sistemas eleitorais.
A proposta do teste é justamente procurar vulnerabilidades antes da eleição.
Por que permitir que pesquisadores tentem atacar o sistema?
Porque segurança não deve depender apenas da equipe responsável por desenvolver o software.
Pesquisadores podem pensar em caminhos diferentes.
O processo funciona como uma forma de teste adversarial:
sistema
↓
pesquisadores tentam encontrar falhas
↓
achados são analisados
↓
correções podem ser desenvolvidas
↓
novos testes verificam as correções
Essa abordagem é comum na área de cibersegurança.
Encontrar uma vulnerabilidade durante um teste controlado pode permitir corrigi-la antes que ela seja explorada em uma situação real.
O que aconteceu no teste para 2026?
A fase prática do Teste da Urna ocorreu entre 1º e 5 de dezembro de 2025.
Depois, pesquisadores retornaram ao TSE em maio de 2026 para o Teste de Confirmação.
Essa segunda etapa verifica se melhorias e correções relacionadas aos achados anteriores foram implementadas adequadamente.
Segundo o balanço publicado pelo TSE em 15 de maio de 2026, nenhum dos achados avaliados comprometeu o sigilo ou a integridade do voto.
Isso não significa que pesquisadores sejam convidados apenas para confirmar que “está tudo perfeito”.
O objetivo é justamente tentar encontrar problemas e permitir o aperfeiçoamento dos sistemas.
O código-fonte também pode ser inspecionado
A fiscalização não começa no dia da eleição.
O ciclo eleitoral prevê acesso controlado ao código-fonte por entidades fiscalizadoras legitimadas.
A Resolução TSE nº 23.673 estabelece procedimentos para acompanhamento das fases de especificação e desenvolvimento dos sistemas eleitorais.
Esse trabalho ocorre em ambiente controlado.
Assim, a segurança é construída ao longo de um ciclo anterior à votação.
E se alguém tiver acesso físico à urna?
Esse cenário é diferente e mais complexo do que um ataque pela internet.
A segurança precisa considerar:
- controle físico dos equipamentos;
- lacres;
- preparação das urnas;
- software autorizado;
- mídias;
- assinaturas digitais;
- cadeia de custódia;
- registros de eventos;
- procedimentos de auditoria.
Por isso, dizer apenas:
“a urna não tem internet, então não precisa de mais segurança”
seria incorreto.
O isolamento de rede é uma camada importante, mas não é a única.
Um pendrive comum pode instalar um vírus?
Não funciona como em um computador doméstico.
As mídias utilizadas no processo eleitoral seguem procedimentos próprios e os sistemas possuem mecanismos de autenticação e integridade.
Segundo o TSE, os dados utilizados para alimentar as urnas e os arquivos produzidos pelos equipamentos são protegidos por assinaturas digitais.
Portanto, o modelo:
“conectar qualquer pendrive e instalar qualquer programa”
não descreve o funcionamento normal da urna.
O Boletim de Urna cria outra camada de verificação
Existe ainda uma característica importante depois do encerramento da votação.
A urna imprime o Boletim de Urna antes da transmissão do resultado.
O documento registra os votos apurados naquela seção.
Uma via é disponibilizada publicamente.
Isso cria uma referência independente da transmissão posterior.
Podemos representar:
URNA
↓
APURA
↓
IMPRIME BU
↓
RESULTADO LOCAL JÁ EXISTE PUBLICAMENTE
↓
DEPOIS OCORRE A TRANSMISSÃO
O TSE também disponibiliza posteriormente arquivos que permitem comparar os resultados.
Por que isso importa em um cenário de ataque?
Imagine hipoteticamente que alguém alegue:
“os votos foram modificados durante a transmissão.”
Uma das verificações possíveis seria comparar os resultados publicados posteriormente com os BUs produzidos nas próprias seções.
Se uma seção imprimiu:
Candidato A → 220
Candidato B → 180
e os arquivos oficiais correspondentes apresentam os mesmos números, existe uma referência pública para a comparação.
É uma camada adicional de auditabilidade.
Hackear um servidor não é hackear 500 mil urnas
Outra diferença importante é a arquitetura distribuída.
Cada urna realiza a apuração de sua própria seção.
Não existe um único computador conectado à internet armazenando individualmente todos os votos do país durante a votação.
Isso muda o modelo de ameaça.
Um invasor não encontra simplesmente:
servidor central → banco de dados → todos os votos individuais.
A arquitetura envolve centenas de milhares de equipamentos independentes produzindo resultados locais posteriormente incorporados à totalização.
E inteligência artificial? Poderia hackear a urna?
IA não cria magicamente uma conexão física inexistente.
Um sistema de inteligência artificial pode auxiliar atacantes em tarefas como:
- escrever código;
- procurar vulnerabilidades;
- produzir phishing;
- automatizar análises;
- criar engenharia social.
Mas para controlar remotamente um dispositivo continua sendo necessário algum vetor de comunicação ou acesso.
Se a urna está isolada de redes externas, uma IA executada na internet não possui simplesmente um canal para enviar comandos até ela.
O TSE abordou especificamente essa alegação em setembro de 2026 e reiterou o isolamento das urnas.
Então qual é o risco cibernético mais realista?
Em vez de imaginar um hacker controlando remotamente uma urna pela internet, existem outros alvos mais plausíveis em uma eleição moderna.
Entre eles:
sites públicos
contas de candidatos
redes sociais
sistemas conectados
credenciais de usuários
campanhas de phishing
desinformação
deepfakes
ataques de negação de serviço
vazamento de dados
engenharia social.
Isso não significa que todos esses ataques ocorrerão ou que terão sucesso.
Significa apenas que são superfícies digitais efetivamente conectadas e, portanto, fazem mais sentido em uma análise de cibersegurança.
Hackear a conta de um candidato pode ter impacto eleitoral
Imagine que um atacante obtenha a senha de uma conta oficial de campanha.
Ele poderia tentar publicar:
uma falsa desistência
informação eleitoral incorreta
um vídeo manipulado
uma mensagem ofensiva
Isso não altera os votos dentro da urna.
Mas pode tentar influenciar pessoas.
Por isso, cibersegurança eleitoral vai muito além da segurança física e lógica do equipamento de votação.
Deepfakes também entram nessa discussão
Em 2026, um atacante não precisa necessariamente tentar modificar sistemas eleitorais para provocar impacto.
Pode tentar modificar a percepção do eleitor.
Uma voz clonada.
Um vídeo falso.
Uma publicação atribuída a uma candidatura.
Uma notícia falsa sobre horário de votação.
Uma alegação falsa de fraude.
Esses ataques têm como alvo:
a informação
e
a confiança.
Não necessariamente a urna.
A pergunta correta não é apenas “a urna pode ser hackeada?”
Uma análise técnica precisa fazer perguntas mais específicas:
Ataque remoto ou físico?
Contra qual equipamento?
Durante qual etapa?
Qual seria o vetor de entrada?
Qual mecanismo de segurança precisaria ser superado?
O objetivo é indisponibilidade ou alteração dos dados?
Existe evidência verificável de comprometimento?
Sem essas respostas, a palavra “hackear” pode juntar situações tecnicamente completamente diferentes.
Quatro cenários que não devem ser confundidos
1. Hacker acessa urna pela internet
A arquitetura da urna não oferece esse caminho de rede.
2. Pesquisador testa fisicamente uma urna
Isso pode acontecer em ambiente controlado durante testes públicos de segurança.
Não significa invasão remota durante uma eleição.
3. Hacker ataca um site da Justiça Eleitoral
É um ataque contra infraestrutura conectada.
Não significa automaticamente alteração dos votos armazenados nas urnas.
4. Hacker tenta interferir na transmissão
É outro modelo de ameaça, enfrentado com redes controladas, criptografia, assinaturas digitais, validações e mecanismos de auditoria.
São quatro problemas diferentes.
Segurança não depende de uma única barreira
O desenho do sistema combina diferentes mecanismos.
Podemos visualizar algumas das camadas:
CAMADA 1
Urna sem conexão à internet.
↓
CAMADA 2
Hardware dedicado.
↓
CAMADA 3
Software eleitoral controlado.
↓
CAMADA 4
Assinaturas digitais e verificações de integridade.
↓
CAMADA 5
Procedimentos físicos e lacres.
↓
CAMADA 6
Boletim de Urna impresso.
↓
CAMADA 7
Proteção dos arquivos de resultado.
↓
CAMADA 8
Verificação no recebimento.
↓
CAMADA 9
Fiscalização e auditoria.
↓
CAMADA 10
Teste Público de Segurança.
A ideia é evitar que a segurança dependa exclusivamente de uma única tecnologia.
Então hackers podem acessar remotamente uma urna eletrônica?
No cenário descrito pela arquitetura oficial utilizada nas Eleições 2026, não há uma interface de rede pela qual um atacante na internet possa acessar remotamente a urna durante a votação.
O equipamento funciona isolado.
Não possui conexão com internet, Wi-Fi, Bluetooth ou rede celular.
O software também não disponibiliza o tipo de serviço de acesso remoto encontrado em computadores convencionais.
Isso não torna desnecessária a cibersegurança.
Pelo contrário.
É justamente por isso que a análise precisa considerar outras superfícies: software, acesso físico, mídias, infraestrutura de transmissão, servidores, sistemas conectados e procedimentos operacionais.
A diferença é que cada ameaça precisa ser analisada no componente correto.
Uma página pública pode sofrer ataque.
Uma conta de campanha pode ser comprometida.
Uma infraestrutura de transmissão precisa ser protegida.
Pesquisadores podem encontrar vulnerabilidades durante testes controlados.
Mas nenhuma dessas situações, isoladamente, demonstra que alguém conseguiu entrar remotamente em uma urna pela internet e modificar votos.
Em segurança eleitoral, a pergunta mais importante não é simplesmente:
“houve um ataque?”
É:
“qual sistema foi atacado, por qual caminho e qual propriedade de segurança foi efetivamente comprometida?”
Essa diferença separa uma análise técnica de uma conclusão baseada apenas na palavra “hacker”.
Perguntas frequentes
A urna eletrônica possui internet?
Não. Segundo o TSE, a urna utilizada na votação opera isolada de redes externas.
A urna possui Wi-Fi?
O TSE informa que o equipamento não possui o hardware necessário para conexão a redes Wi-Fi.
Possui Bluetooth?
Não é utilizado Bluetooth como interface de comunicação da urna. O equipamento é projetado para operar sem conexão de rede externa.
Um hacker em outro país consegue acessar uma urna pela internet?
Não existe uma rota de internet até a urna utilizada na votação que permita esse acesso remoto convencional.
Então não existem riscos de segurança?
Existem riscos que precisam ser analisados em outros vetores, como acesso físico, software, mídias, infraestrutura conectada, transmissão e sistemas públicos. O isolamento de rede é uma camada de segurança, não a única.
A urna transmite os votos pela internet?
Não. O TSE destaca que a própria urna não realiza a transmissão. Depois da votação, os arquivos seguem para uma infraestrutura separada responsável pelo transporte dos resultados.
Os resultados transmitidos possuem proteção?
Sim. Segundo o TSE, são utilizados mecanismos de criptografia, assinatura digital e validação no recebimento.
Derrubar o site do TSE significa alterar os votos?
Não. Indisponibilizar uma página de divulgação e modificar a integridade dos resultados são problemas tecnicamente diferentes.
Pesquisadores podem tentar atacar as urnas?
Sim. O Teste Público de Segurança permite que investigadores executem planos controlados para procurar vulnerabilidades nos sistemas eleitorais. A edição voltada às Eleições 2026 teve sua fase prática em dezembro de 2025.
O que aconteceu no Teste de Confirmação de 2026?
Segundo o TSE, a etapa concluída em maio verificou as melhorias realizadas após os testes anteriores e concluiu que os achados avaliados não comprometeram o sigilo nem a integridade do voto.
IA pode invadir uma urna remotamente?
Uma IA não cria uma conexão de rede inexistente. Ela pode auxiliar ataques contra sistemas conectados ou pessoas, mas não oferece por si só um canal remoto para uma urna isolada.
Fontes consultadas
- TSE — Requisitos técnicos sobre conectividade nas eleições — esclarecimento atualizado em 2026 sobre isolamento da urna e infraestrutura utilizada para transmissão.
- TSE — Votação segura — explica transmissão, rede privativa, assinaturas digitais e validação dos arquivos.
- TSE — Teste Público da Urna 2025 — reúne documentos, resultados e relatórios do teste dos sistemas utilizados em 2026.
- TSE — Resultado do Teste de Confirmação de 2026 — balanço oficial da etapa realizada em maio de 2026.
- TSE — Por que a urna eletrônica é segura — detalha isolamento, assinaturas digitais e proteções de software.
- TSE — Criptografia — explica a proteção e validação dos Boletins de Urna.
- TSE — Código-fonte e Teste Público da Urna — explica o processo de inspeção dos sistemas eleitorais.